12 metode Listă de verificare Ce nu oprește Întrebări frecvente
Mitilena Mitilena Wallet Cold crypto wallet
ONLINE · 22,000+ COINS Creează portofelCreează
Onest despre riscuri · 12 metode, 12 verificări

Cum poate fura portofelul crypto banii tăi

Portofelul ține cheia doar în momentul semnării. Momentul ăsta e suficient. Mai jos — douăsprezece metode prin care o aplicație ia banii utilizatorului: la fiecare, un caz real și o verificare de un minut. Ne-am trecut și noi prin aceeași listă: răspunsurile sunt verificate pe cod. Poți prinde singur o cheie în trafic — pe un stand cu proxy local care decriptează tot schimbul.

Cazuri reale cu date și sume O verificare de un minut la fiecare Răspunsurile noastre verificate pe cod
Prețul unei greșelicazuri publice
2025Bybit · schimbi ce semnezi$1.5B
2022Wintermute · cheie predictibilă$160M
2026Coldcard · cheie predictibilă într-un portofel hardware$100M+
2023Atomic Wallet · cauza nu a fost numităpână la $100M
2023Inferno Drainer · „aprobări” semnate$80M+
2022Slope · fraze seed în loguri$4M+
2023Ledger Connect Kit · backdoor într-un update$600K
Un dezvoltator cu intenție
Portofelul a fost construit din prima zi ca să culeagă chei. Nu durează mult și se dă drept un brand cunoscut.
Un dezvoltator onest care a fost spart
Cod străin ajunge într-un update printr-un cont furat, o dependență sau mașina de build. Cazurile cele mai scumpe încep aici.
Cod străin pe dispozitivul tău
Un virus, o extensie de browser, „suport”. Portofelul e onest, dar semnarea se face acolo unde stă atacatorul.
Douăsprezece metode

Exact cum pleacă banii — și ce să verifici în orice portofel

La fiecare metodă: ce se întâmplă, un caz real, o verificare de un minut și un răspuns onest pentru Mitilena. Blocurile «cum facem noi» sunt verificate pe codul aplicației. Nu «ai încredere în noi»: poți trece build-ul web printr-un proxy local și vezi tot traficul decriptat.
Metoda 01

Cheia se naște în altă parte

Portofelul generează cheia pe un server sau o trimite acolo imediat după creare — ca „backup în cloud” sau „recuperare după număr de telefon”. Din acel moment nu mai ești singurul care poate cheltui monedele.
Incident
până la $100M
Atomic Wallet, iunie 2023: utilizatorii unui portofel „non-custodial” cu sursă închisă au pierdut estimat $35–100M peste noapte. Compania nu a numit niciodată cauza.
Verificare de un minut
Pornește modul avion și creează un portofel nou — unul non-custodial o face fără rețea. Apoi taie internetul și verifică dacă cheia și adresa sunt încă acolo.
Cum facem noi
Cheia se creează în aplicație cu bitcoinjs, ethers, tweetnacl și @ton/crypto — fără rețea. Cu un cont, la server ajunge doar adresa — în acel request nu există câmp de cheie privată.
ECPair.makeRandom · ethers.Wallet.createRandom · nacl.sign.keyPair · addSpecificWalletToUser socket with no key field
Metoda 02

Cheia e aleatoare — dar predictibilă

O cheie e un număr aleator foarte mare. Dacă RNG-ul e slab, sunt puține chei reale, iar atacatorii le forțează pe toate odată — uneori ani mai târziu. Un portofel hardware nu te salvează: generatorul stă și acolo.
Incident
$100M+
Coldcard, iulie 2026: un bug de build de firmware din 2021 a înlocuit pe tăcute RNG-ul hardware cu unul slab — cheile au fost forțate fără acces la dispozitiv; cercetătorii estimează pierderi peste $100M pe mii de adrese. Wintermute, 2022: o adresă Profanity recuperată dintr-un seed pe 32 de biți, $160M. Randstorm, 2023: milioane de adrese din 2011–2015.
Verificare de un minut
Portofelul trebuie să se bazeze pe RNG-ul de sistem și pe biblioteci standard — nu pe un „algoritm proprietar” într-un cip închis. „Recele” hardware nu ajută aici — Coldcard e exact povestea asta. Semn bun: refuză să creeze o cheie când dispozitivul nu poate da destulă entropie.
Cum facem noi
Aleatorietatea vine din RNG-ul de sistem al dispozitivului, prin aceleași biblioteci ca la generare. Math.random nu e folosit niciodată pentru chei. Dacă entropia e scurtă, portofelul se oprește cu eroare și cere alt dispozitiv.
crypto.getRandomValues via crypto-browserify → randombytes · bitcoinjs-lib 6.1, ecpair 2.1, ethers 5.5, tweetnacl 1.0
Metoda 03

Cheia se scurge prin loguri și analytics

Nimeni nu a vrut să fure. Un raport de crash sau un eveniment de analytics a capturat tot ecranul — inclusiv fraza seed. Logurile stau la un serviciu terț, deschise zecilor de oameni și oricui sparge serviciul ăla.
Incident
$4M+
Slope, august 2022: portofelul a trimis fraze seed în clar către Sentry. Aproximativ 9.000 de portofele Solana au fost golite; utilizatorii nu au apăsat nimic.
Verificare de un minut
Verifică permisiunile aplicației și lista de trackere (Exodus Privacy pe Android). Un portofel nu are nevoie de contacte, SMS sau locație; fiecare SDK de analytics e încă o cale de scurgere.
Cum facem noi
Fără analytics, reclame sau SDK-uri de crash de la terți: fără Google Analytics, Firebase sau Sentry. Permisiuni: cameră, NFC, microfon pentru trimiterea semnăturii pe sunet și internet. La pornire serverul primește doar semnale tehnice ale dispozitivului (ecran, fus orar, GPU) pentru filtrarea boților în contorul de utilizatori — fără chei, fără date personale.
code search for 25 analytics SDKs — empty · AndroidManifest: CAMERA, NFC, RECORD_AUDIO, INTERNET
Metoda 04

Vezi un lucru, semnezi altul

Pe ecran: un transfer către mama. În semnătură: un transfer către un hoț sau o schimbare de proprietar al contractului. Un troian de clipboard, o extensie de browser sau un UI spart le schimbă. Semnătura e reală — a ta — iar rețeaua o acceptă.
Incident
$1.5B
Bybit, februarie 2025, cel mai mare furt crypto înregistrat: semnatarii vedeau un transfer normal în UI-ul portofelului și au semnat un swap al logicii vault-ului — cod străin injectat în interfață.
Verificare de un minut
Ecranul de semnare trebuie să arate adresa completă și suma, iar tu verifici ultimele caractere față de ce a trimis destinatarul. Pentru sume mari — semnezi pe un dispozitiv fără internet.
Cum facem noi
Înainte de semnare vezi suma, expeditorul și destinatarul pe deplin. Aplicația nu citește clipboard-ul singură; adresa e validată după regulile rețelei; sub câmp vezi dacă e live. Înainte de trimitere, portofelul derivă o adresă din cheie și o potrivește cu expeditorul: fără potrivire — transferul nu pleacă. Pentru sume mari — Mitilena Air: semnare offline; tranzacția călătorește pe QR, sunet sau NFC.
validateAddressMixin → CryptoValidationClass · “Wrong private key” gate in SignOnline.vue · no clipboard read in SendForm
Metoda 05

Nu semnezi un transfer — semnezi o aprobare

Un site te roagă să „conectezi portofelul și să confirmi”. Semnezi un approve nelimitat sau un Permit — iar un contract străin îți poate trage tokenii oricând vrea: o zi mai târziu sau o lună.

Incident
$80M+
Inferno Drainer, 2023: drainere gata făcute pentru site-uri de phishing au luat peste $80M de la 137.000 de oameni. Utilizatorii au semnat singuri aprobările după ce au văzut o linie de date opacă și un buton Confirm.
Verificare de un minut
Conectează portofelul la orice dApp și urmărește: distinge transfer, apel de contract și aprobare; vezi cui și cât; poți refuza cu o atingere. O dată pe lună, revocă aprobările vechi.
Cum facem noi
Pe WalletConnect sau TON Connect vezi domeniul și adresa aplicației, cu Connect și Reject. Fiecare request e propria carte: transfer, apel de contract, aprobare de cheltuire a tokenilor cu limită sau marcaj „nelimitat”, Permit cu expirare, semnare de mesaj marcată „asta nu e o tranzacție”. Fără auto-approve; introduci cheia la fiecare semnătură.
tx / approve / permit / personal / typed cards in SignOnline.vue · wcDetectApprove · honestly: setApprovalForAll still shows as a contract call
Metoda 06

Un update cu backdoor

Portofelul e onest; biblioteca sau build-ul nu: un cont de dezvoltator spart, o dependență înlocuită, cod străin pe mașina de build. Următorul update ridică cheile de la toți odată — iar tu doar ai apăsat Update.
Incident
$600K
Ledger Connect Kit, decembrie 2023: phishingul unui fost angajat a dus la un release de bibliotecă cu drainer; a stat pe zeci de site-uri — pierderi în câteva ore. Copay, 2018: un backdoor în dependența event-stream a țintit exact acel portofel.
Verificare de un minut
Sunt build-urile semnate: certificat de dezvoltator pe Windows, notarizare Apple, mobil prin magazine. Update-uri doar din magazin sau de pe site-ul dezvoltatorului.
Cum facem noi
Build-urile sunt semnate: Windows — certificat de code-signing pe token hardware cu timestamp; macOS — notarizare Apple; Android și iOS prin Google Play și App Store; download-urile desktop doar de pe mitilena.com. Nu tratăm un repo deschis ca dovadă: o injectare la release strică sursa „revizuită”. Verificarea noastră e alta — un stand cu proxy local: îl pornești, vezi tot traficul decriptat și te convingi singur dacă pleacă o cheie.
sign-win.js: osslsigncode + PKCS#11 + timestamp · notarize.js: notarytool · verification: local MITM proxy on the stand, all traffic decrypted
Metoda 07

Un fals care se dă drept portofelul

Un clon în magazin cu același nume și icon, un site lookalike, reclame deasupra celui real, un „update” pe Telegram. Înăuntru: un formular care spune „introdu seed-ul ca să restaurezi”. Ce tastezi ajunge direct la hoț.
Incident
17,1 BTC
App Store, 2021: un utilizator a introdus seed-ul într-un „Trezor” fals și a pierdut 17,1 BTC. MyEtherWallet, 2018: DNS-ul a fost hijackat, iar adresa site-ului real arăta spre un clon. Ledger Live fals în Microsoft Store, 2023 — sute de mii de dolari.
Verificare de un minut
Instalează printr-un link de pe site-ul oficial, nu din căutarea magazinului. Un portofel real nu cere niciodată seed „pentru verificare” sau „pentru update”. Verifică adresa site-ului literă cu literă.
Cum facem noi
Linkurile App Store și Google Play stau pe site; aplicația e în magazine din 2021. Portofelul cere seed sau cheie în exact două locuri: importul unui portofel existent și ecranul de semnare a transferului. Nicăieri altundeva.
mnemonic / seed phrase strings only in import, signing, and FAQ screens (translate/en.js)
Metoda 08

Custodial deghizat în non-custodial

UI-ul arată ca un portofel, dar tu nu ai cheie: monedele stau pe contul companiei, iar tu ești un rând în baza lor. Compania poate îngheța, cere documente, da faliment sau dispărea. E un produs diferit — și ar trebui să o spună pe față.
Incident
$8B
FTX, noiembrie 2022: $8B din fondurile clienților s-au dovedit a fi banii companiei. Lecție pentru orice „portofel” unde tu nu ții cheia: soldul e o promisiune.
Verificare de un minut
Poți exporta cheia și o importa în alt portofel? Mai merge trimiterea dacă serverul companiei e jos? Două „nu” — ăsta e un cont, nu un portofel.
Cum facem noi
Cheia e arătată la creare; o poți copia, tipări, salva ca PDF sau QR și importa în orice alt portofel — e o cheie standard de rețea. Onest: avem un singur instrument custodial — hot wallet-ul Mitilena Pay pentru primirea plăților; cheia lui stă pe serverele noastre, iar UI-ul o etichetează așa. Portofelele obișnuite nu au legătură.
“Save your key” screen in the wizard · “hot wallet, its private key is stored on our servers” — Mitilena Pay only
Metoda 09

Cheia stă pe dispozitiv în clar

Portofelul salvează cheia „din comoditate” — într-un fișier necriptat, un backup iCloud sau Google, un screenshot. După aia nu trebuie să spargi criptografia — doar acces la backup sau cinci minute cu telefonul.
Incident
$650K
MetaMask, aprilie 2022: vault-ul de seed de pe iPhone a ajuns într-un backup iCloud. Atacatorii au phishingat parola Apple ID și au scos seed-ul din backup.
Verificare de un minut
Cum stochează portofelul cheia pe dispozitiv: criptare cu PIN-ul tău și un număr corect de iterații — nu „protejat de sistem”. Ce intră în backup-ul cloud. Și niciodată screenshot la seed.
Cum facem noi
Salvarea cheii pe dispozitiv e opțională și doar sub PIN: din PIN derivăm o cheie de criptare (PBKDF2-SHA256, 100.000 iterații, salt aleator); cheia însăși e criptată AES-256 și stocată ca ciphertext. PIN-ul nu e stocat nicăieri; parolele cardurilor NFC stau în Keychain / Keystore sub biometrie. Nu punem un seed în galerie sau în note cloud — aia nu mai e portofelul, e copia ta la vedere.
NfcClass.getKey: pbkdf2Sync(…, 100000, 32, sha256) · aes-256-cbc, salt:iv:ciphertext · Keychain / Keystore under biometrics
Metoda 10

Cheia se scurge prin semnătura însăși

Cea mai liniștită metodă. O semnătură ECDSA poartă un număr aleator, iar o bibliotecă modificată poate ascunde bucăți din cheia ta în două-trei semnături obișnuite. Totul funcționează; cine citește lanțul reasamblează cheia.
Incident
2 signatures
Dark Skippy, august 2024: cercetătorii au arătat că un firmware de portofel hardware înlocuit exfiltrează tot seed-ul prin două semnături — indistinct de funcționarea normală din afară.
Verificare de un minut
Semnăturile trebuie să fie deterministe (RFC 6979 pentru secp256k1, ed25519 unde se aplică) prin biblioteci deschise cunoscute. Dacă dezvoltatorul nu poate numi biblioteca de semnare — ăsta e răspunsul.
Cum facem noi
Nu avem implementare proprie de semnare. Familia Bitcoin semnează cu tiny-secp256k1 din bitcoinjs; EVM, Tron și XRP folosesc elliptic în ethers, tronweb și ripple-keypairs; în fiecare caz nonce-ul semnăturii e derivat deterministic din cheie și tranzacție. Solana și TON — ed25519. Monero e semnat de modulul mymonero-core în browser.
tiny-secp256k1-asmjs 2.2.3 · ethers 5.5.2 → elliptic 6.5.4 · tronweb 5.0.0 · ripple-keypairs 1.3.1 · tweetnacl 1.0.3 - RFC 6979 / HMAC-DRBG set by the libraries
Metoda 11

Comision ascuns la swap

Portofelul nu „fură” — „câștigă”: swap-ul trece prin propriul contract wrapper, un adaos e copt în curs, slippage-ul e setat ca să nu observi. Banii tot pleacă pe tăcute.

Incident
1-3 %
Nu există un singur nume celebru — e un model. Diferența dintre cotația portofelului și cotația venue-ului e costul; la unele portofele ajunge la câteva procente pe tranzacție.
Verificare de un minut
Înainte de swap, compară cotația cu un aggregator (1inch, Jupiter). Comisionul venue, comisionul de rețea și slippage-ul trebuie denumite separat. Un singur număr „primești” fără detalii ascunde de obicei un adaos.
Cum facem noi
La swap-urile DEX nu luăm comision propriu: plătești doar pool-ul și rețeaua. Portofelul interoghează mai multe venue-uri și alege cel mai bun preț: PancakeSwap, Biswap, ApeSwap pe BNB Chain; Uniswap, SushiSwap, ShibaSwap pe Ethereum; Jupiter pe Solana; SunSwap pe Tron. Slippage-ul e fixat la 0,5% (până la 1,5% pe V3) și e arătat în formular. Cross-chain trece prin partenerul ChangeNOW la cursul cotat.
Jupiter without platformFeeBps or feeAccount · EVM swaps pay your address · “No extra fees - ever”
Metoda 12

Îți cer seed-ul din interior

„Support” în chatul portofelului, un popup „confirmă fraza de recuperare”, un e-mail „update de securitate”. Portofelul poate fi real; fereastra nu: o extensie, o pagină supra-pusă, mail pe o listă de clienți scursă.

Incident
since 2020
După scurgerea bazei de clienți Ledger din 2020, proprietarii încă primesc e-mailuri și chiar colete care le cer să „confirme seed-ul pe un dispozitiv nou”. Oamenii pierd bani fără să conecteze vreodată un portofel real la rețea.
Verificare de un minut
Regulă pe un rând: doar un hoț cere seed-ul. Niciun support, update sau „audit” nu are nevoie de cheie. Un chat în aplicație e o ușă în plus.
Cum facem noi
Supportul e support@mitilena.com și un canal Telegram; nu există chat în aplicație; niciun ecran nu cere cheia în afară de import și semnare. Dacă cineva scrie ca Mitilena și cere un seed — nu suntem noi, orice ar spune scrisoarea.
BaseFooter.vue: mailto + t.me · no chat widgets (intercom, crisp, tawk, jivo) in the code
Listă de verificare

Verifică portofelul în cinci minute

Douăsprezece întrebări. Cu cât mai multe „da”, cu atât ești mai liniștit. Salveaz-o și treci orice portofel prin ea — inclusiv pe al nostru.

01Creează cheia în modul avion, fără server.
02Numește bibliotecile de generare și semnare — nu un „algoritm proprietar”.
03Fără analytics sau SDK-uri de crash; permisiuni doar când e nevoie.
04Ecranul de semnare arată adresa completă a destinatarului și suma.
05Distinge transfer, apel de contract și aprobare; te lasă să refuzi.
06Build-urile sunt semnate; update-uri doar din magazin sau de pe site-ul dezvoltatorului.
07Instalat din link de pe site-ul oficial, nu din căutarea magazinului.
08Cheia poate fi exportată și importată în alt portofel.
09Pe dispozitiv cheia e stocată sub PIN-ul tău — nu „așa, degeaba”.
10Semnăturile sunt deterministe, prin biblioteci cunoscute.
11Comisionul venue, comisionul de rețea și slippage-ul sunt arătate separat.
12Nu cere niciodată seed în afară de import și semnare.
Mitilena pe lista asta: 12 din 12. Cheia nu se naște pe server, nu pleacă în analytics și nu se ascunde într-un „update”. Build-urile sunt semnate, semnarea arată adresa completă, nu cerem niciodată seed „pentru verificare”.
Nu te încrede într-un repository — o injectare la release îl strică. Verifică traficul: pe un stand cu proxy local tot schimbul e decriptat, iar cheia nu e în el. Cum îl rulezi singur → Ține sumele mari pe un suport fizic — un card mut, nu microcipul altcuiva.
Onești până la capăt

Ce nu oprește un portofel

Cheie furată nu înseamnă furat imediatîn primul rând

Portofelul poate fi compromis de un an; banii pleacă în ziua în care depozitezi o sumă mare — și nu-ți vei aminti ce ai instalat unde. Așa că din când în când deschide un portofel nou, mută fondurile pe o cheie proaspătă — mai ales înainte de o încărcare mare — și ține aplicația actualizată.

Un virus pe dispozitivul tău

Un keylogger, un troian de clipboard, „acces remote” pentru support. Semnarea se face unde o pornești: pe un telefon infectat nu există portofel sigur. Pentru sume mari — un card NFC sau semnare pe un dispozitiv fără internet.

Seed la vedere

O poză în galerie, o notă în cloud, un sticker pe monitor. Portofelul stochează cheia corect — tu ai dat copia de bunăvoie.

Ai semnat tu însuți

Un proiect scam, un „manager cu randament garantat”, „confirmă retragerea”. Portofelul îți arată ce semnezi — decizia rămâne a ta.

Un blockchain public

Adresele, sumele și orele transferurilor sunt vizibile pentru toți pe vecie. Confidențialitatea vine din grijă la adrese sau din rețele ca Monero — nu din portofel.

Nu te încrede orb în „open source”

Un repository public nu te salvează: o injectare la release e de ajuns. O verificare reală e propriul tău trafic pe un stand cu proxy local unde totul e decriptat. Așa te invităm să inspectezi Mitilena: cheia nu pleacă în schimb — o vezi cu ochii tăi, nu „pentru că GitHub e verde”.

Strat fizic · mitilena-store.com

Când softul nu ajunge — ia un suport mut și air-gap

Nu un „cip magic din fabrică”. Un card NFC Mitilena e doar memorie pentru o cheie pe care o criptezi tu. Kitul ultimate adaugă generare și semnare pe un dispozitiv fără internet: cheia n-are unde să se scurgă pe rețea. Cardurile ajung goale — curierul și depozitul ies din ecuație.

Un virus pe dispozitivul tău

Semnezi pe un telefon separat, fără SIM și fără internet: tranzacția ajunge acolo pe QR și se întoarce semnată; cheia nu stă niciodată pe un dispozitiv conectat. Nivel mai simplu — un card pe telefonul principal: cheia apare într-un mediu izolat o secundă la semnare și e ștearsă.

Seed la vedere și screenshot-uri

Nu există seed: cheia se naște în Mitilena Air offline și e scrisă pe card criptată. Nimic de fotografiat; un card sau sticker găsit fără parolă e plastic inutil.

Pierdut, udat, ars

Cinci copii oglindă în cutie: două carduri NFC și trei stickere stealth în plastic impermeabil pentru 10+ ani. Una dispare — restul tot funcționează.

Un scam pe care l-ai confirmat tu

Niciun suport nu înlocuiește ochii tăi: suma și adresa pe ecran sunt ale tale. Semnarea offline dă o secundă în plus să verifici transferul pe un dispozitiv separat, dar nu gândește în locul butonului. Un lanț public nici el nu ascunde — de-aia există Monero și igiena adreselor.
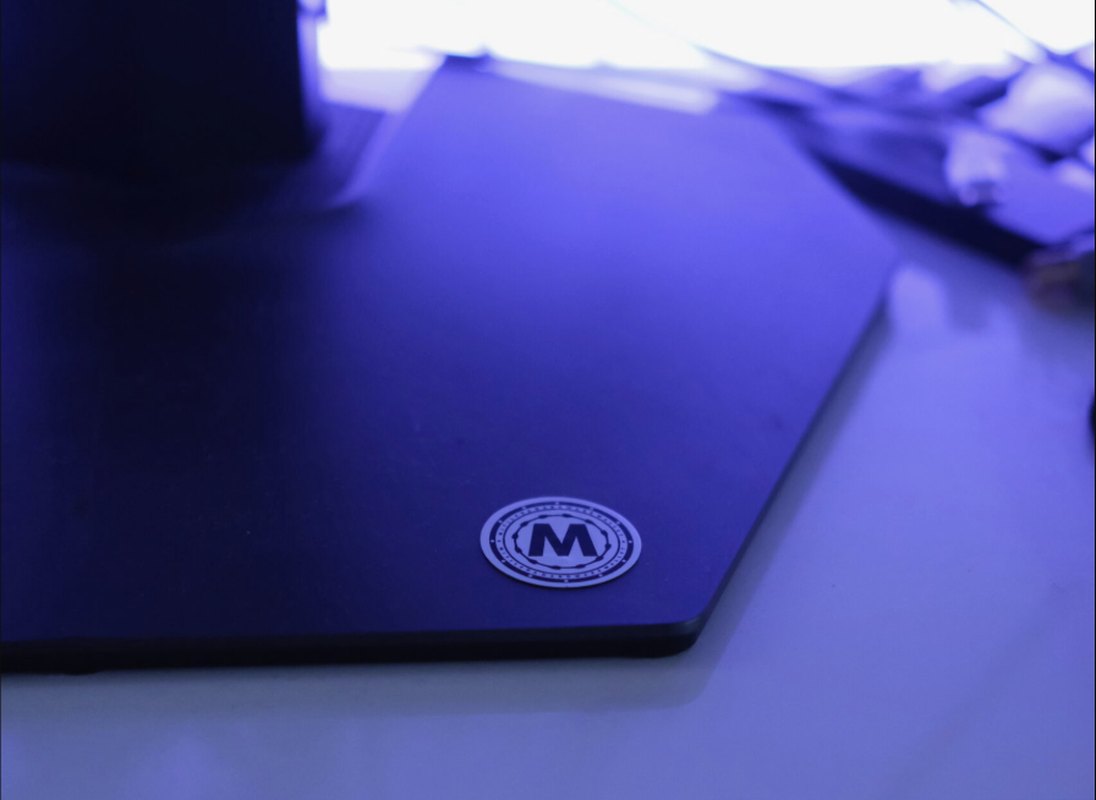
Card NFC Mitilena
Premium · kit hardware
Portofel offline ultimate
€369€439
În kit: 2 carduri NFC, 3 stickere stealth, Mitilena Air (generare offline), Mitilena Keys (semnare offline). Cardurile sunt blank-uri goale — tu scrii cheia. 18 rețele, 20.000+ monede. Livrare mondială.
Cumpără ultimate · €369 Vezi toate planurile în magazin
mitilena-store.com · livrare mondială
Întrebări frecvente

Ce întreabă oamenii după ce au citit până aici

Un portofel hardware cu „cip securizat” — ăsta e rece, nu?

Adesea nu. Un secure element e un mini-computer cu cod închis: creează chei și semnează singur, iar ce stă în siliciu e invizibil. Coldcard a arătat deja: un RNG slab în firmware, chei forțate fără acces la dispozitiv. Ledger a vorbit deschis despre acces la cererea poliției. Cold-ul adevărat e când suportul e mut, iar tu criptezi și semnezi. Așa funcționează cardurile NFC Mitilena: memorie goală pentru ciphertext-ul tău, nu microcalculatorul altcuiva.

Cum știu că portofelul are cheia mea?

Direct — nu poți: traficul e criptat. Indirect — modul avion la creare, exportul cheii, lucru fără server, biblioteci numite, fără trackere. Dacă portofelul „restaurează” o cheie pe e-mail sau număr de telefon — sigur are cheia.

Ce fac dacă am semnat o aprobare pentru un scam?

Revoc-o imediat (revoke.cash sau echivalentul rețelei tale) și mută tokenii pe o adresă nouă. Aprobarea rămâne până e revocată, chiar dacă site-ul a dispărut.

Cum verific că cheia nu pleacă la server?

Nu prin „deschide GitHub-ul nostru”. Printr-un stand: un proxy local decriptează tot traficul aplicației — inspectează pachetele singur. Dacă cheia nu e în schimb, o vezi. Ghid: mitelena.com/our-code-is-open-for-verification.

Începe cu softul. Sumele mari — pe card

Portofel gratuit în 30 de secunde · planuri NFC · cum pleacă un transfer
Creează portofel Ultimate →